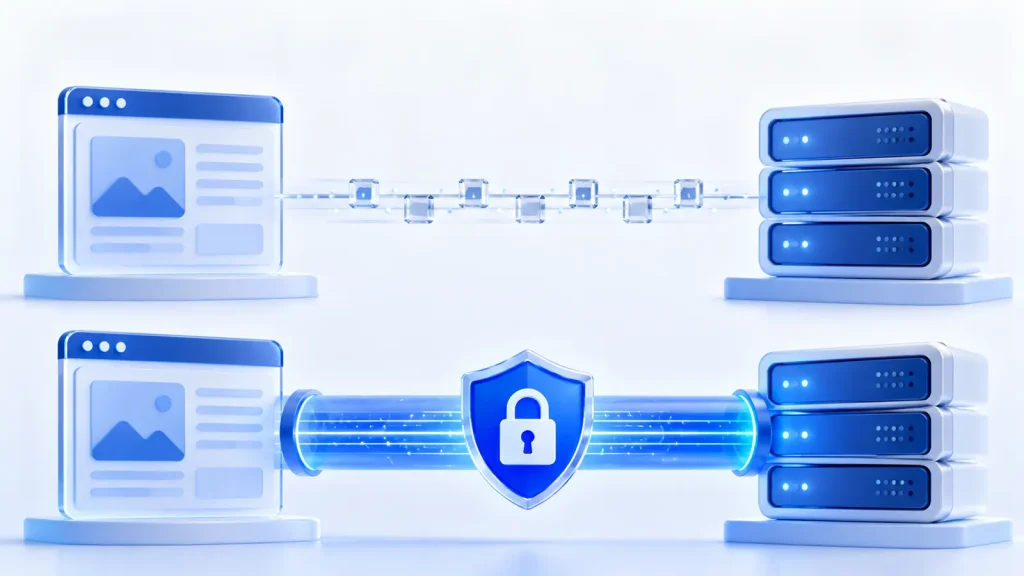
HTTP и HTTPS решают одну базовую задачу: передают запросы браузера на сервер и возвращают страницы, изображения, данные API и другие ресурсы. Но HTTP отправляет их без защиты транспортного канала, а HTTPS использует TLS — шифрование, контроль целостности и проверку сервера по цифровому сертификату.
В современном публичном интернете HTTPS нужен не только интернет-магазинам и банкам. Незащищённое соединение позволяет участнику на пути трафика наблюдать и изменять данные, браузеры предупреждают о небезопасных страницах, а часть веб-функций работает только в защищённом контексте.
Короткий ответ: HTTPS — это HTTP поверх TLS. Он защищает передаваемые данные от чтения и незаметной подмены, а сертификат помогает браузеру убедиться, что он подключился к серверу нужного домена. HTTPS не делает содержимое сайта честным, не лечит уязвимости приложения и не гарантирует рост позиций, но для любого современного сайта является базовой технической нормой.
Что такое HTTP
HTTP расшифровывается как Hypertext Transfer Protocol — протокол передачи гипертекста. Он описывает, как клиент и сервер обмениваются сообщениями.
Когда пользователь открывает страницу, браузер формирует HTTP-запрос. В нём могут быть:
- метод, например
GETилиPOST; - путь к ресурсу;
- заголовки;
- cookie;
- тело запроса с данными формы или API.
Сервер отвечает статусом (200, 301, 404 и другими), заголовками и содержимым. Классический HTTP обычно связывают с портом 80, но номер порта можно изменить — это не определяющий признак протокола.
Главная проблема обычного HTTP состоит не в самом формате запросов, а в отсутствии защищённого транспортного слоя. Данные могут быть прочитаны или изменены участником, который получил доступ к каналу связи: например, к открытой Wi-Fi-сети, маршрутизатору или инфраструктуре провайдера.
Что такое HTTPS
HTTPS расшифровывается как Hypertext Transfer Protocol Secure. Это не отдельная замена HTTP, а передача HTTP-сообщений внутри TLS-соединения. В разговорной речи ещё говорят «SSL-сертификат», хотя современные сайты используют TLS, а устаревший SSL применять нельзя.
HTTPS обычно работает через порт 443 и обеспечивает три свойства:
- Конфиденциальность. Трафик шифруется, поэтому его нельзя прочитать как обычный текст.
- Целостность. Незаметно изменить ответ сервера, скрипт, изображение или отправленные данные значительно сложнее: вмешательство обнаруживается.
- Аутентификацию сервера. Браузер проверяет сертификат и соответствие доменному имени.
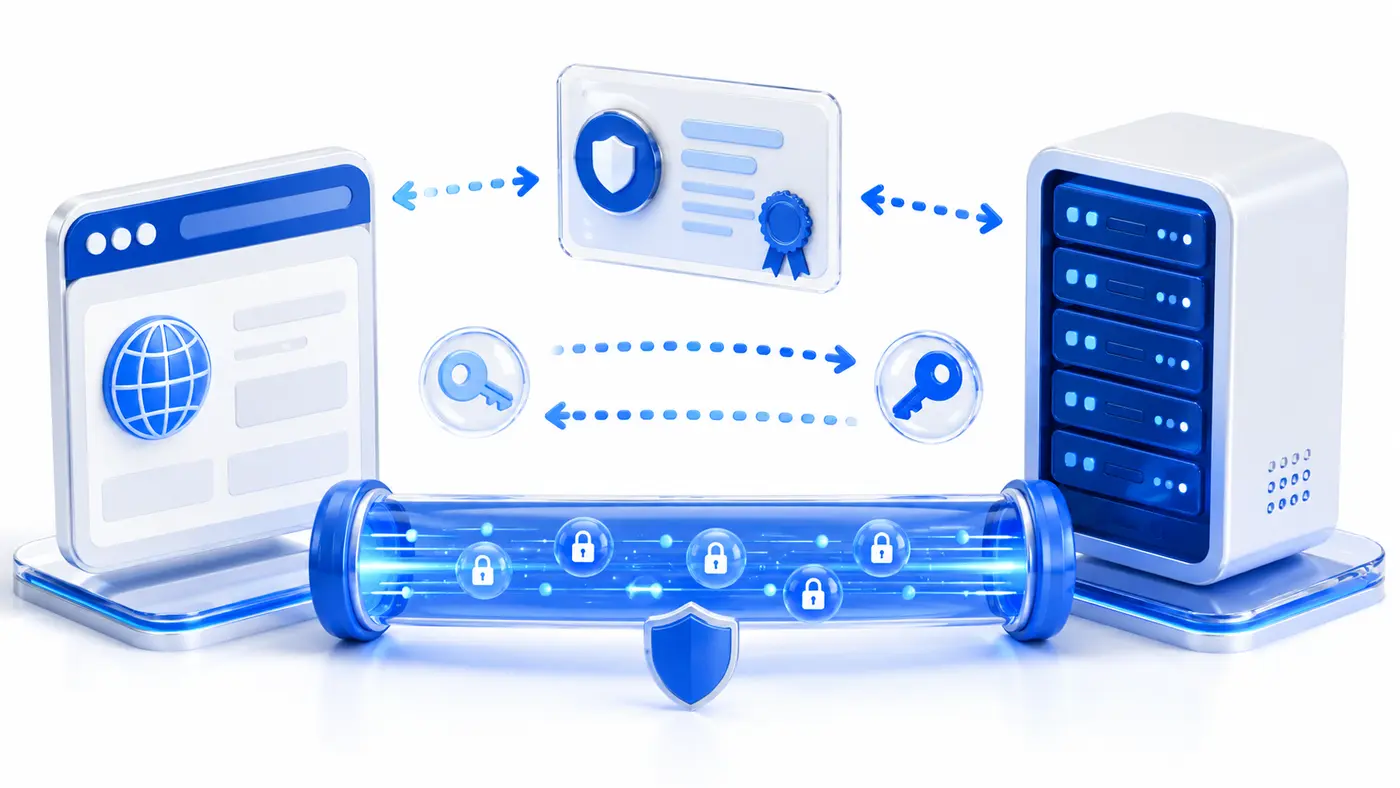
Отличия HTTP от HTTPS: сравнительная таблица
| Критерий | HTTP | HTTPS |
|---|---|---|
| Защита канала | Нет транспортного шифрования. | Данные передаются через TLS. |
| Чтение трафика | Участник на пути соединения может увидеть запросы и ответы. | Содержимое запросов и ответов зашифровано. |
| Подмена данных | Контент можно изменить в пути без надёжного обнаружения. | TLS контролирует целостность передаваемых данных. |
| Проверка сервера | Браузер не получает TLS-сертификат домена. | Сертификат связывает открытый ключ с доменным именем. |
| Типичный порт | 80 | 443 |
| Отображение в браузере | Может показываться предупреждение о небезопасном соединении. | Показывается обычный индикатор сведений о сайте; отсутствие предупреждения не означает, что сам сайт надёжен. |
| Современные веб-возможности | Многие API недоступны вне локальной среды. | Страница считается защищённым контекстом при корректной настройке. |
| SEO | Не соответствует современной базовой практике безопасности. | Предпочтительный вариант, но не замена качественному контенту и технической оптимизации. |
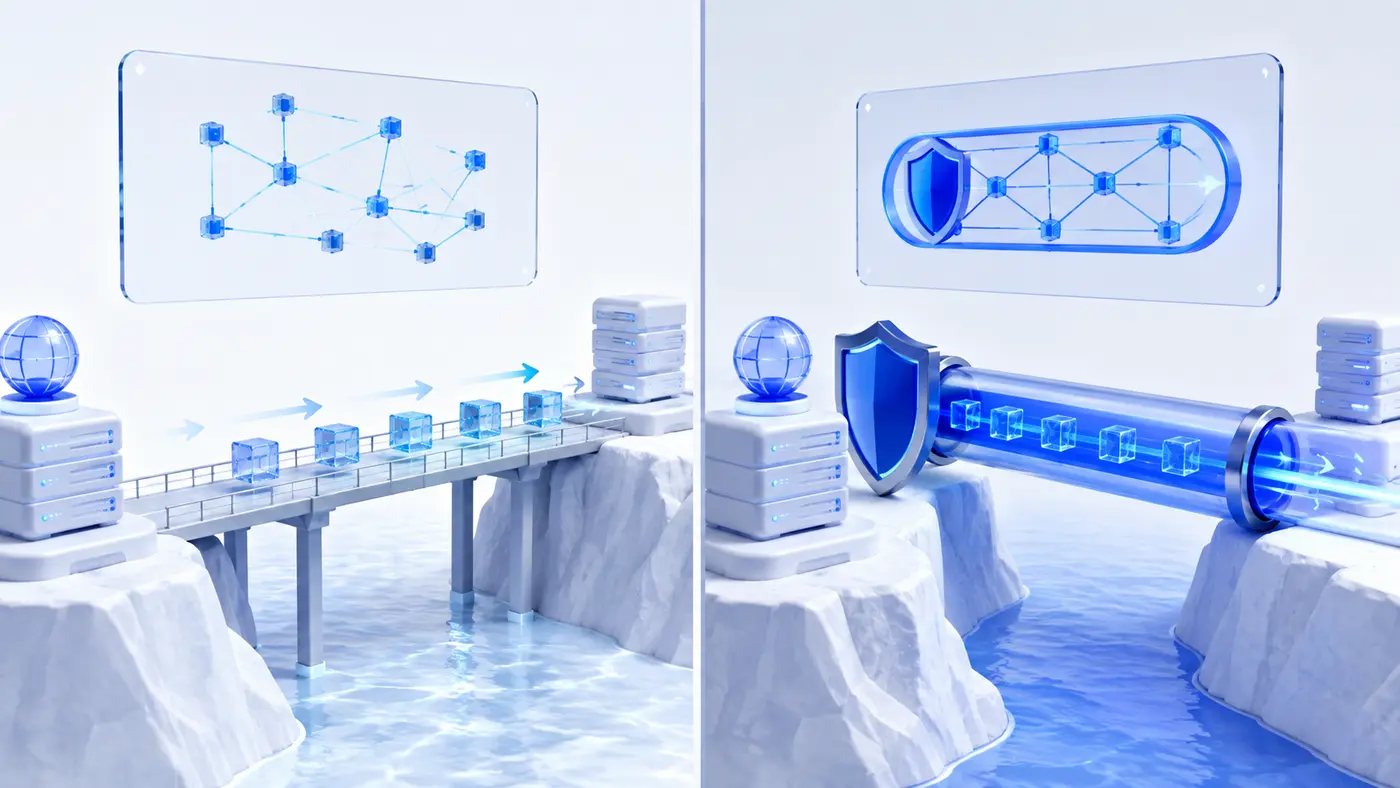
Как устанавливается HTTPS-соединение
Упрощённо процесс выглядит так:
- Браузер подключается к серверу и сообщает поддерживаемые параметры TLS.
- Сервер отправляет сертификат и данные, необходимые для согласования соединения.
- Браузер проверяет доменное имя, срок действия, подпись и цепочку доверия сертификата.
- Стороны согласуют общий сеансовый ключ, не передавая его по сети в открытом виде.
- Дальнейшие HTTP-запросы и ответы шифруются этим ключом.
Актуальной версией протокола является TLS 1.3; TLS 1.2 всё ещё применяется для совместимости. TLS 1.0 и 1.1 устарели и не должны быть включены на публичном сайте.
Что именно шифруется
После установки TLS защищаются HTTP-заголовки и тело сообщений, включая путь страницы, параметры запроса, cookie и данные формы. Однако HTTPS не делает посещение полностью невидимым на сетевом уровне.
IP-адрес сервера остаётся необходимым для маршрутизации. Домен может раскрываться через обычный DNS-запрос или параметры установки TLS-соединения, если не используются дополнительные технологии вроде защищённого DNS и Encrypted Client Hello. Поэтому утверждение «HTTPS полностью скрывает историю посещений» некорректно.
Что HTTPS защищает, а что — нет
HTTPS защищает данные во время передачи между браузером и сервером. Он снижает риск:
- перехвата логинов, паролей, cookie и содержимого форм;
- чтения страниц в незащищённой сети;
- внедрения рекламы или постороннего кода в трафик;
- незаметной подмены скачиваемых файлов и ресурсов;
- атак посредника на сетевом участке.
Но действующий сертификат не гарантирует добросовестность владельца. Фишинговый сайт тоже может получить сертификат для собственного домена.
HTTPS не защищает от:
- уязвимостей CMS, плагинов и серверного кода;
- SQL-инъекций, XSS и ошибок авторизации;
- вредоносного содержимого, размещённого самим сайтом;
- заражённого устройства пользователя;
- кражи данных после их сохранения в базе;
- слабых паролей и скомпрометированных аккаунтов;
- DDoS-атак и ошибок резервного копирования.
Сертификат подтверждает защищённое соединение с указанным доменом, а не качество бизнеса. Безопасность сайта требует обновлений, контроля доступа, резервных копий, защиты приложения и мониторинга — одного HTTPS недостаточно.
Что такое TLS-сертификат
Цифровой сертификат содержит открытый ключ, список доменных имён, срок действия, сведения об издателе и цифровую подпись удостоверяющего центра. Браузер доверяет сертификату, если может построить корректную цепочку до доверенного корневого центра.
DV, OV и EV
Сертификаты различаются процедурой проверки:
- DV подтверждает контроль над доменом;
- OV дополнительно предусматривает проверку организации;
- EV использует расширенную проверку юридического лица.
Тип проверки не определяет силу шифрования. Бесплатный DV-сертификат может защищать соединение теми же современными алгоритмами, что и платный сертификат. OV и EV выбирают, когда бизнесу важны дополнительные сведения об организации или внутренние требования, а не ради «более сильного HTTPS» и не ради SEO.
Обычный, многодоменный или wildcard
- Сертификат для одного имени покрывает конкретный домен и перечисленные варианты.
- SAN-сертификат объединяет несколько доменов или поддоменов.
- Wildcard покрывает поддомены одного уровня вида
*.example.com, но обычно не самexample.com, если он не добавлен отдельно.
Перед заказом перечислите все рабочие имена: с www, без www, служебные поддомены и API. Не покупайте сертификат только потому, что он дороже: важнее совместимость, автоматическое продление и корректная установка цепочки.
Бесплатные автоматизированные сертификаты, например от Let’s Encrypt, подходят большинству обычных сайтов. Во многих панелях хостинга их выпуск и продление включаются одной настройкой.
Зачем HTTPS обычному информационному сайту
Даже если на странице нет оплаты, браузер передаёт запросы, cookie, рефереры и поведенческие сигналы. Незащищённый канал позволяет наблюдать, какие материалы читает пользователь, и вмешиваться в выдаваемый контент.
Кроме защиты, HTTPS даёт практические преимущества:
- браузер не маркирует соединение как обычный небезопасный HTTP;
- формы, авторизация и аналитические cookie передаются по защищённому каналу;
- service workers, push-уведомления, геолокация и другие чувствительные API требуют защищённого контекста, за исключением специальных локальных сценариев;
- современные транспортные протоколы и инфраструктура оптимизации обычно ориентированы на HTTPS;
- партнёрские системы, платёжные сервисы и API часто требуют HTTPS.
HTTPS и скорость
Шифрование требует вычислений и начального TLS-рукопожатия, поэтому неверно обещать, что HTTPS сам по себе всегда ускорит сайт. На практике современные TLS, повторное использование соединений, CDN, HTTP/2 и HTTP/3 уменьшают накладные расходы, а итоговая скорость чаще зависит от сервера, изображений, JavaScript, кеширования и географии аудитории.
HTTP/2 и HTTP/3 могут улучшить передачу большого числа ресурсов, но наличие сертификата ещё не означает, что сервер действительно использует эти версии и настроен оптимально.
Влияет ли HTTPS на SEO
Google объявил HTTPS лёгким сигналом ранжирования ещё в 2014 году, отдельно подчеркнув, что он значительно слабее качества контента. В актуальных рекомендациях Google безопасность рассматривается как часть хорошего пользовательского опыта, но наличие HTTPS само по себе не гарантирует более высоких позиций. Яндекс также рекомендует защищённый протокол и указывает, что забота о безопасности пользователя может учитываться при ранжировании.
Практически HTTPS важен для SEO по трём причинам:
- Поисковые системы должны видеть одну основную версию каждого URL.
- Ошибки сертификата, mixed content и циклы редиректов ухудшают доступность и доверие.
- Корректный переход сохраняет сигналы старых HTTP-адресов через постоянные перенаправления.
Ожидать заметного роста только после установки сертификата не стоит. Если сайт не развивается, проверьте остальные причины в материале почему сайт не растёт в поиске.
Как перевести сайт с HTTP на HTTPS
Переход меняет URL каждой страницы: http://example.com/page и https://example.com/page — разные адреса. Поэтому установка сертификата является только одним этапом SEO-миграции.
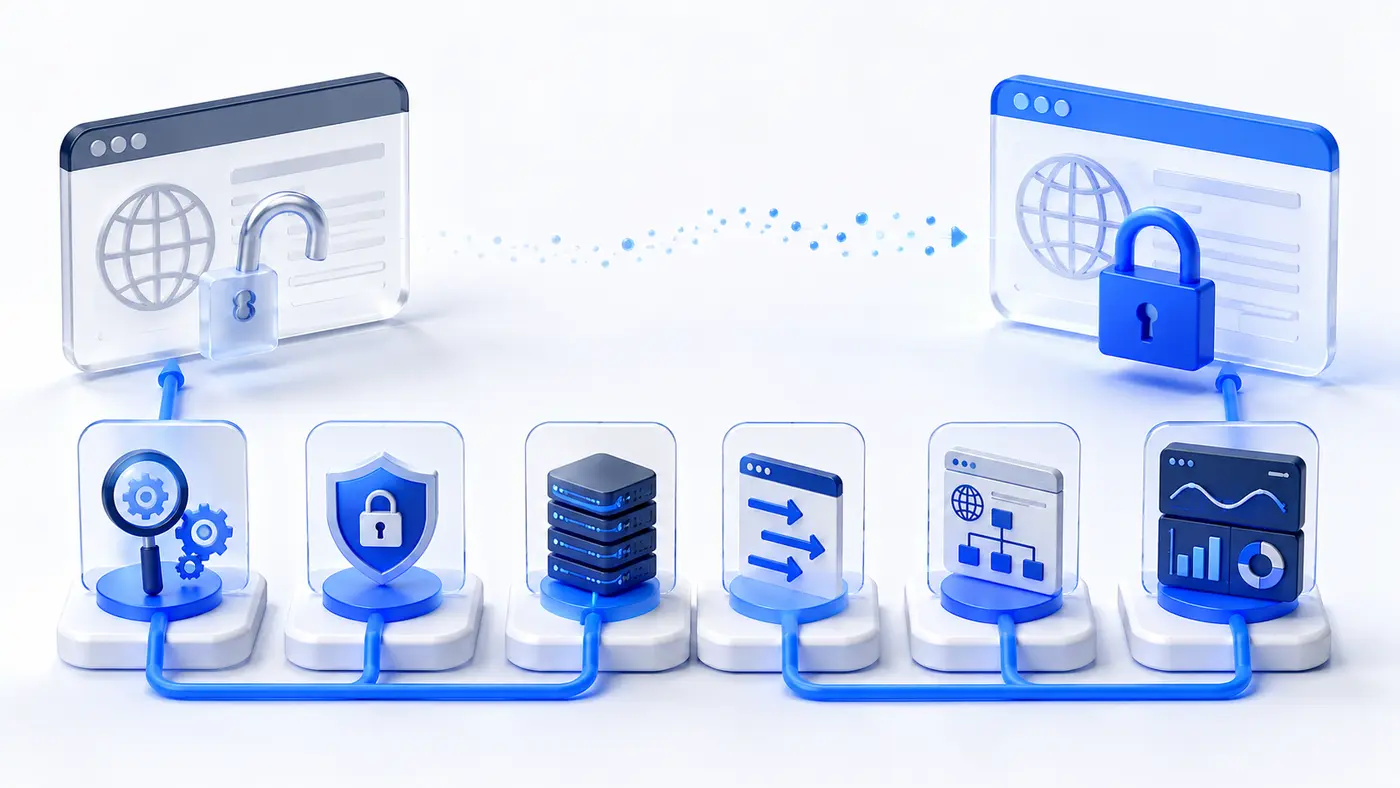
1. Проведите инвентаризацию
До изменений зафиксируйте:
- рабочие домены и поддомены;
- число индексируемых страниц;
- XML Sitemap и
robots.txt; - canonical и hreflang;
- внешние скрипты, шрифты, изображения, iframe и API;
- текущие редиректы;
- органический трафик, позиции и ошибки обхода;
- интеграции, webhook и callback URL.
Для крупного проекта сначала подготовьте тестовую среду. Она должна быть закрыта от индексации, но ограничения нельзя случайно перенести на рабочий HTTPS-сайт. Сценарии защиты тестовой версии разобраны в статье как закрыть сайт от индексации.
2. Выпустите сертификат
Сертификат должен:
- покрывать все нужные имена;
- быть выдан доверенным центром;
- иметь полную цепочку промежуточных сертификатов;
- автоматически продлеваться;
- использовать надёжно защищённый закрытый ключ.
Проверьте работу HTTPS не только на главной, но и на поддоменах, административных панелях и API, которые входят в миграцию.
3. Настройте сервер и TLS
Включите TLS 1.2 и 1.3, отключите устаревшие протоколы и слабые наборы шифров. Настройте полную цепочку сертификата, OCSP stapling — если поддерживается вашей инфраструктурой, — и автоматический контроль срока действия.
Пример отдельного перенаправления для Nginx после проверки HTTPS:
server {
    listen 80;
    server_name example.com www.example.com;
    return 301 https://example.com$request_uri;
}
Правило должно вести сразу на выбранный конечный вариант: например, с http://www.example.com/page непосредственно на https://example.com/page, без двух или трёх последовательных переходов.
4. Замените внутренние HTTP-адреса
Обновите ссылки на страницы, изображения, CSS, JavaScript, шрифты, видео, iframe, формы и API. Проверьте адреса в базе данных, шаблонах, теме, конструкторах страниц и inline-стилях.
Предпочтительны относительные внутренние пути или явные https://-адреса. Старый совет использовать протокол-независимые ссылки вида //example.com/file.js больше не нужен для сайта, который должен всегда работать по HTTPS.
5. Настройте постоянные редиректы
Каждый старый HTTP-адрес должен перенаправлять на соответствующий HTTPS-адрес с тем же путём и параметрами, если они нужны странице:
http://example.com/catalog/item → https://example.com/catalog/itemНе перенаправляйте все страницы на главную. Не создавайте цепочки и циклы. Если одновременно меняются протокол, www, домен и структура URL, по возможности ведите старый адрес сразу на единственный конечный вариант.
6. Обновите SEO-сигналы
На HTTPS должны указывать:
rel="canonical";- hreflang;
- XML Sitemap;
- ссылки в
robots.txtна карту сайта; - структурированные данные;
- Open Graph и другие метатеги;
- внутренние ссылки;
- фиды и выгрузки.
Не закрывайте HTTPS-версию в robots.txt и не оставляйте на ней тестовый noindex. О том, как поисковые системы обрабатывают новые адреса, рассказывает материал об индексации сайта.
7. Сообщите поисковым системам
Добавьте и подтвердите HTTPS-вариант в сервисах для вебмастеров, если тип свойства учитывает протокол отдельно. Отправьте новую карту сайта и следите за обходом, индексированием и ошибками.
В Яндекс Вебмастере используйте раздел переезда на HTTPS в соответствии с актуальной инструкцией сервиса. Пошаговое добавление ресурса разобрано в руководстве как добавить сайт в Яндекс Вебмастер.
8. Обновите внешние системы
Поменяйте основной URL в аналитике, рекламе, CRM, email-рассылках, платёжных системах, картах, профилях компании и социальных сетях. Обновите callback URL, webhook, CORS-правила и разрешённые источники авторизации.
Важные внешние ссылки желательно заменить на HTTPS, но корректные 301-редиректы всё равно нужно сохранять для старых закладок, документов и ссылок, которые вы не контролируете.
Mixed content: почему HTTPS-страница остаётся небезопасной
Mixed content возникает, когда основной документ загружен по HTTPS, а изображение, скрипт, стиль, шрифт, iframe или API-запрос — по HTTP. Браузер может автоматически повысить протокол для части ресурсов или полностью заблокировать их. В результате страница выглядит сломанной либо теряет защиту отдельных элементов.
Ищите проблемы:
- в консоли разработчика браузера;
- при полном обходе сайта краулером;
- по строкам
http://в шаблонах, базе и CSS; - в сетевой вкладке браузера;
- в подключениях сторонних виджетов и рекламных систем.
Не заменяйте адрес механически, пока не убедитесь, что внешний ресурс действительно доступен по HTTPS. Если нет — перенесите ресурс на свой сервер, замените поставщика или удалите зависимость.
Когда включать HSTS
Заголовок HTTP Strict Transport Security сообщает браузеру, что домен нужно открывать только по HTTPS. Он помогает предотвратить откат к HTTP при последующих посещениях.
Пример начальной настройки:
Strict-Transport-Security: max-age=86400После стабильной работы срок можно постепенно увеличить. Директиву includeSubDomains добавляйте только тогда, когда все поддомены постоянно поддерживают HTTPS. Включение в preload-список — ещё более ответственное решение: отменить его быстро нельзя.
Не включайте длительный HSTS и preload в первый день миграции. Сначала проверьте сертификаты, поддомены, редиректы и продление. Ошибка способна сделать сайт недоступным для пользователей до истечения политики.
Как проверить сайт после перехода
Проверьте несколько типов страниц: главную, категории, карточки, статьи, пагинацию, формы, файлы и поддомены.
Базовая проверка заголовков:
curl -I http://example.com/page
curl -I https://example.com/page
Для HTTP ожидается один постоянный редирект на правильный HTTPS-адрес, для конечной доступной страницы — ответ 200 OK. Дополнительно проверьте:
- соответствие сертификата домену;
- срок действия и автоматическое продление;
- полную цепочку доверия;
- отсутствие mixed content;
- отсутствие циклов и длинных цепочек редиректов;
- canonical на HTTPS;
- HTTPS-адреса в Sitemap;
- доступность для поисковых роботов;
- корректность форм, оплаты, авторизации и API;
- статистику индексирования и органического трафика.
Не удаляйте HTTP-редиректы после того, как поиск обновит адреса. Старые ссылки и закладки могут использоваться годами. Для крупного сайта полезно провести технический SEO-аудит до миграции и повторный контроль после неё.
Частые ошибки при переходе на HTTPS
Установить сертификат без редиректов
Тогда HTTP- и HTTPS-страницы остаются доступны параллельно, пользователи продолжают попадать на небезопасную версию, а поиску приходится выбирать основной адрес.
Перенаправить все URL на главную
Старые страницы теряют смысловое соответствие. Настраивайте постраничное перенаправление на аналогичный новый URL.
Оставить HTTP в canonical и Sitemap
Сайт одновременно сообщает поисковику, что основной адрес старый, хотя сервер ведёт на новый. Все сигналы должны быть согласованы.
Забыть о поддоменах
Сертификат для example.com не всегда покрывает www.example.com, shop.example.com и api.example.com. Проверьте каждое имя отдельно.
Включить HSTS слишком рано
Длительная политика фиксируется браузером. Сначала тестируйте небольшой max-age, затем расширяйте настройку.
Считать HTTPS полной защитой сайта
TLS закрывает канал связи, но не устраняет уязвимости кода и ошибки доступа.
Не настроить продление
После истечения сертификата браузер покажет серьёзное предупреждение, а часть интеграций перестанет работать. Автоматизируйте выпуск и уведомления заранее.
Чек-лист перехода с HTTP на HTTPS
- Определён единый основной адрес с
wwwили без него. - Сертификат покрывает домен и необходимые поддомены.
- Работают TLS 1.2 и TLS 1.3, устаревшие версии отключены.
- Настроено автоматическое продление и уведомление об ошибке.
- Внутренние ссылки и ресурсы переведены на HTTPS.
- Нет mixed content.
- Каждый HTTP URL одним редиректом ведёт на соответствующий HTTPS URL.
- Canonical, hreflang, структурированные данные и Sitemap используют HTTPS.
- На рабочей версии нет случайного
noindexили запрета вrobots.txt. - HTTPS добавлен в панели вебмастера, новая Sitemap отправлена.
- Обновлены аналитика, реклама, CRM, платежи, webhook и профили компании.
- Проверены формы, авторизация, API, поддомены и мобильная версия.
- Настроен мониторинг сертификата, ошибок, индексирования и трафика.
- HSTS включён только после стабилизации HTTPS.
Частые вопросы
Что лучше: HTTP или HTTPS?
Для публичного сайта — HTTPS. HTTP можно встретить во внутренних или устаревших системах, но передавать публичные веб-страницы и пользовательские данные без TLS не следует.
Нужно ли покупать SSL-сертификат?
Не обязательно. Бесплатного автоматического DV-сертификата обычно достаточно. Платный вариант выбирают из-за поддержки, условий гарантии, требований организации или специальной проверки, а не ради более высоких позиций.
HTTPS полностью скрывает адрес страницы?
Путь и параметры запроса шифруются внутри TLS, но IP-адрес виден для маршрутизации, а домен может раскрываться через DNS и установление соединения. HTTPS не является инструментом полной анонимности.
Можно ли иметь одновременно HTTP и HTTPS?
Серверу следует принимать HTTP-запросы, чтобы сразу перенаправлять их на HTTPS. Отдавать одинаковые индексируемые страницы с кодом 200 по обоим протоколам не нужно.
Повысит ли HTTPS позиции сайта?
Сам по себе переход не исправит слабый контент, плохую структуру и технические ошибки. Его ценность прежде всего в безопасности, совместимости и корректном пользовательском опыте.
Потеряется ли трафик после перехода?
При правильной миграции сигналы переносятся через постоянные редиректы. Во время переобхода возможны временные колебания. Существенная просадка обычно указывает на ошибки: неверные редиректы, блокировки, mixed content, старые canonical или проблемы сервера.
Замок в браузере гарантирует безопасность?
Нет. Более того, современные браузеры могут использовать нейтральный значок настроек вместо привычного замка. Проверка соединения означает, что трафик защищён до указанного домена, но не подтверждает честность сайта и отсутствие вредоносного содержимого.
HTTPS замедляет сайт?
TLS добавляет рукопожатие и вычисления, но при современной настройке накладные расходы обычно невелики. Скорость определяет вся система: сервер, CDN, кеш, изображения, скрипты, HTTP/2 или HTTP/3 и качество фронтенда.
Вывод
Разница между HTTP и HTTPS гораздо важнее буквы S в адресе. HTTPS создаёт шифрованное соединение, проверяет сервер по сертификату и защищает данные от незаметной подмены в пути. Но это транспортная защита, а не знак качества и не универсальная защита от взлома.
Для нового сайта HTTPS нужно включать до публикации. Для действующего проекта переход следует оформлять как полноценную миграцию URL: установить сертификат, убрать mixed content, обновить внутренние сигналы, настроить постраничные редиректы и контролировать индексирование. Такой подход сохраняет доступность сайта и не заставляет выбирать между безопасностью и SEO.